
- البدء
- 2 يونيو 2025ثقة 90%من المصدر
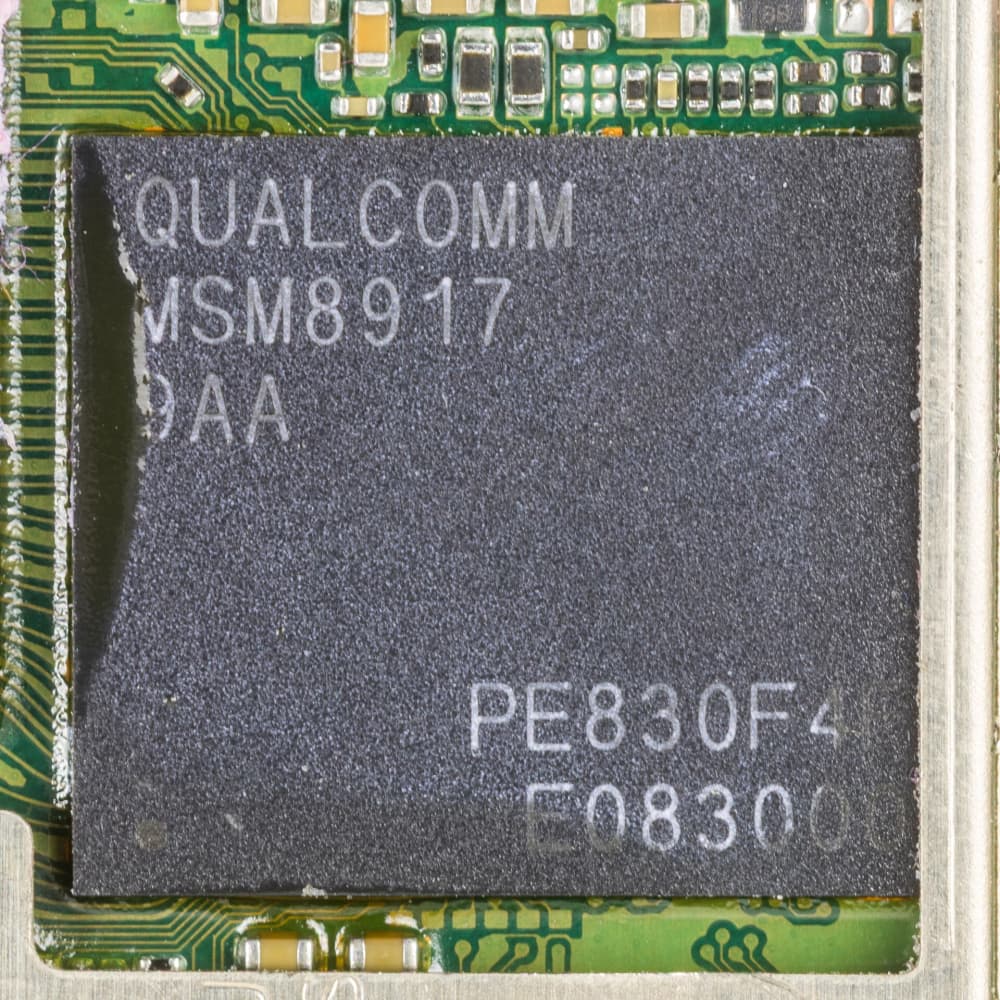
كوالكوم تصلح ثلاث ثغرات يوم صفر في معالج Adreno الرسومي استُغلت في هجمات
تُرجم تلقائيًا من الأصل
العنوان الأصلي: Qualcomm Patches Three Adreno GPU Zero-Days Exploited in Attacks
- أصلحت النشرة الأمنية لكوالكوم لشهر يونيو 2025، الصادرة يوم الاثنين 2 يونيو، ثلاث ثغرات في برنامج تشغيل معالج Adreno الرسومي، وحذّرت: «ثمة مؤشرات من فريق تحليل التهديدات في غوغل على أن CVE-2025-21479 وCVE-2025-21480 وCVE-2025-27038 قد تكون قيد استغلال محدود وموجّه»[1][4].
- الثغرتان CVE-2025-21479 وCVE-2025-21480 (بدرجة CVSS 8.6) خللان في التحقق من الصلاحيات يتيحان عبر تسلسل أوامر معين تنفيذ أوامر غير مصرّح بها في النواة الدقيقة للمعالج الرسومي وإفساد الذاكرة؛ أما CVE-2025-27038 (بدرجة CVSS 7.5) فهي ثغرة استخدام بعد التحرير أثناء عرض الرسومات بواسطة برامج تشغيل Adreno في متصفح Chrome[4][5].
- أُبلغ عن الأولييَن عبر فريق أمان أندرويد في غوغل أواخر يناير وعن الثالثة في مارس؛ وسلّمت كوالكوم التصحيحات لمصنّعي الهواتف في مايو مع «توصية قوية بنشر التحديث»[4].
- أضافت CISA الثغرات الثلاث إلى كتالوج الثغرات المستغَلة المعروفة في 3 يونيو 2025 بمهلة حتى 24 يونيو للوكالات الفيدرالية[3].
- أصدرت غوغل الإصلاحات لأجهزة أندرويد في تحديثها الأمني لشهر أغسطس 2025[2].
المراجع 5ثقة 88%الثقة الإجمالية: 88%مدى دعم مصدر الدبوس ومراجعه لتواريخه.متوسط مرجّح لمدى قوة دعم 5 مراجع، بما فيها المصدر، لوقتَي بدء الدبوس وانتهائه؛ ويقل وزن المرجع إلى النصف عن كل 180 يومًا يسبق بها أحدث مرجععرض كل الدبابيس بثقة 75% أو أعلى
المدخل الأول هو دائمًا مصدر الدبوس. الثقة الإجمالية متوسط مرجّح لمدى قوة دعم كل مرجع لوقتَي البدء والانتهاء المستخدمين أعلاه؛ ويقل وزن المرجع إلى النصف عن كل 180 يومًا يسبق بها أحدث مرجع.
- [1]90%docs.qualcomm.com/product/publicresources/securitybulletin/june-2025-bulletin.htmldocs.qualcomm.com· نُشر 25 سبتمبر 2026· يبدأ 2 يونيو 2025 ✓· 60% من الدرجة
ينقل تقرير BleepingComputer[2][4] في 2 يونيو 2025 عن «نشرة صدرت يوم الاثنين» قالت فيها كوالكوم: «ثمة مؤشرات من فريق تحليل التهديدات في غوغل على أن CVE-2025-21479 وCVE-2025-21480 وCVE-2025-27038 قد تكون قيد استغلال محدود وموجّه».
- [2]80%Android gets patches for Qualcomm flaws exploited in attacksbleepingcomputer.com· صدر 5 أغسطس 2025· 12% من الدرجة
Follow-up: Google folded the fixes for CVE-2025-21479 and CVE-2025-27038 into Android's August 2025 security update.[1]
- [3]88%CISA Known Exploited Vulnerabilities Catalog: CVE-2025-21479cisa.gov· صدر 3 يونيو 2025· 9% من الدرجة
CISA's KEV entry: 'Qualcomm[1] Multiple Chipsets Incorrect Authorization Vulnerability', added 3 June 2025, due 24 June 2025 (CVE-2025-21480 and CVE-2025-27038 were added the same day).
- [4]88%Qualcomm fixes three Adreno GPU zero-days exploited in attacksbleepingcomputer.com· صدر 2 يونيو 2025· 9% من الدرجة
Quotes Qualcomm's[1] Monday advisory on exploitation and on patches reaching OEMs in May; CVE-2025-21479 and -21480 reported in late January and CVE-2025-27038 in March via the Google Android Security team.
- [5]84%Qualcomm Fixes 3 Zero-Days Used in Targeted Android Attacks via Adreno GPUthehackernews.com· صدر 2 يونيو 2025· 9% من الدرجة
CVSS 8.6 for the two incorrect-authorization flaws in GPU microcode and 7.5 for the Chrome-rendering use-after-free; recalls earlier Qualcomm[1] flaws used by commercial spyware vendors.
اقتراح تصحيح
هل ينقص شيء أو يوجد خطأ؟ قله بكلماتك: رابط يدعم هذا الدبوس، أو تاريخ بدء أو انتهاء مختلف مع السبب، أو معلومة ينقصها أو يخطئ فيها. يفحص الذكاء الاصطناعي ذلك بمقارنته بمصادر هذا الدبوس، ويبحث عن مصادر أفضل، ويضيف أي صفحة تدعم كلامك. وتبقى مصادر الدبوس نفسه الأثقل وزنًا. كما تُفحص الصورة التي تُظهر شيئًا آخر أو تُظهره بشكل سيئ، فتُنزَّل أو تُستبدل.


