
Ähnliche Pins
Qualcomm schließt drei bei Angriffen ausgenutzte Adreno-GPU-Zero-Days
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United StatesQualcomm
 BESTÄTIGT88 % SICHERHEITvor 1,3 JahrenBleepingComputers Bericht vom 2. Juni 2025 zitiert „ein Advisory vom Montag“, in dem Qualcomm[1] erklärte: „Es gibt Hinweise der Google Threat Analysis Group, dass CVE-2025-21479, CVE-2025-21480 und CVE-2025-27038 möglicherweise begrenzt und gezielt ausgenutzt werden.“Qualcomms Sicherheitsbulletin vom Juni 2025 behob drei Schwachstellen in seinem Adreno-GPU-Treiber, die laut Google Threat Analysis Group möglicherweise begrenzt und gezielt ausgenutzt wurden; die CISA ordnete US-Behörden an, bis zum 24. Juni zu patchen.0.74
CISA verpflichtet US-Bundesbehörden zum Patchen der Zero-Day-Lücke in Oracle E-Business Suite
BESTÄTIGT90 % SICHERHEITvor 354 TagenDie CISA[1][2]-Warnung vom „6. Oktober 2025“ fügt „CVE-2025-61882 Oracle[4] E-Business Suite Unspecified Vulnerability“ hinzu; der Eintrag im KEV-Katalog nennt dateAdded 2025-10-06 und dueDate 2025-10-27 gemäß BOD 22-01, die „die zivilen Bundesbehörden der Exekutive (FCEB) verpflichtet, identifizierte Schwachstellen bis zum Stichtag zu beheben“.CISA hat CVE-2025-61882 in ihre Liste bekannter ausgenutzter Schwachstellen aufgenommen und gibt zivilen Bundesbehörden bis zum 27. Oktober 2025 Zeit, Oracle E-Business Suite abzusichern.0.69Oracle veröffentlicht Notfall-Patch für E-Business-Suite-Zero-Day CVE-2025-61882
BESTÄTIGT88 % SICHERHEITvor 356 TagenOracles Security Alert Advisory CVE-2025-61882 nennt in der Änderungshistorie die erste Fassung „2025-October-04 Rev 1. Initial Release“ und damit den 4. Oktober 2025 als Tag der Veröffentlichung.[1]Oracles außerplanmäßiger Security Alert schloss eine mit 9,8 bewertete Lücke in der E-Business Suite, die Codeausführung aus der Ferne ohne Anmeldung erlaubte und die Cl0p zum Datendiebstahl ausgenutzt hatte.0.68Qualcomms Dragonfly AI250 mit High Bandwidth Compute kommt 2027
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United States GESCHÄTZT66 % SICHERHEITin 1,3 JahrenDie Launch-Mitteilung vom Oktober 2025 erklärt, der AI250 werde „voraussichtlich ... 2027 kommerziell verfügbar“ sein, und die Roadmap vom Juni 2026 erwartet „kommerzielle Muster von HBC Gen 1 mit AI250 ... Mitte 2027“; ein bloßes Jahr wird auf den 31. Dezember datiert.[1]Qualcomms KI-Beschleuniger der zweiten Generation für Rechenzentren, der Dragonfly AI250, kommt 2027 mit dem gestapelten Nahspeicher High Bandwidth Compute, der 133 TB/s effektive Bandbreite pro Karte liefert - 18-mal so viel wie beim AI200.0.68
Qualcomm Q1 FY2026: Rekordumsatz von 12,3 Milliarden Dollar, Speicherknappheit belastet den Ausblick
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United States BESTÄTIGT89 % SICHERHEITvor 233 TagenDie Mitteilung trägt die Datumszeile „SAN DIEGO – 4. Februar 2026“, und Qualcomms Investor-Relations-Seite veröffentlichte sie um 16:00 Uhr ET; das 8-K wurde um 21:00 Uhr UTC angenommen.[1]Qualcomm hat mit 12,25 Milliarden Dollar einen Rekordumsatz im Quartal erzielt, dann aber eine Prognose unter den Erwartungen der Wall Street abgegeben, weil die branchenweite Speicherknappheit den Smartphone-Herstellern zusetzt; die Aktie fiel nachbörslich um bis zu 10 %.0.67
Oracle veröffentlicht Notfall-Patch für von ShinyHunters ausgenutzte PeopleSoft-Zero-Day-Lücke
BESTÄTIGT88 % SICHERHEITvor 107 TagenIn der Änderungshistorie von Oracles Sicherheitshinweis CVE-2026-35273 steht als erster Eintrag „10. Juni 2026, Rev. 1: Erstveröffentlichung“.[1]Oracles Security Alert zu CVE-2026-35273, einer mit 9,8 bewerteten Lücke in PeopleSoft PeopleTools, die Remote-Codeausführung ohne Anmeldung erlaubt, kam, während ShinyHunters Daten von mehr als 100 Organisationen stahl, überwiegend Universitäten.0.67Qualcomm Q4 FY2025: 44,3 Milliarden Dollar im Gesamtjahr, Rekord bei Chips, Steuerbelastung von 5,7 Milliarden Dollar
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United States BESTÄTIGT88 % SICHERHEITvor 324 TagenDie Mitteilung trägt die Datumszeile „SAN DIEGO – 5. November 2025“, und Qualcomms Investor-Relations-Seite veröffentlichte sie um 16:00 Uhr ET; das 8-K wurde um 21:01 Uhr UTC angenommen.[1]Qualcomm hat das Geschäftsjahr 2025 mit einem Rekordumsatz im Chipgeschäft QCT und einem Gesamtumsatz von 44,3 Milliarden Dollar abgeschlossen, doch eine nicht zahlungswirksame Steuerbelastung von 5,7 Milliarden Dollar im Zusammenhang mit dem One Big Beautiful Bill Act bescherte dem Quartal einen Verlust nach GAAP.0.67
Qualcomm stellt Dragonfly-Rechenzentrumslinie vor: C1000-CPU und AI300 beim Investor Day
BESTÄTIGT84 % SICHERHEITvor 93 TagenDie Mitteilung vom 24. Juni 2026 mit der Datumszeile NEW YORK besagt, Qualcomm[1][2][3] habe „heute bei seinem Investor Day“ die neuen Rechenzentrumslösungen bekanntgegeben; Qualcomms Seite stempelt sie mit 19:30 UTC.Bei seinem Investor Day 2026 in New York gab Qualcomm seinen Rechenzentrumsprodukten den Markennamen Dragonfly und stellte die Dragonfly-C1000-CPU mit mehr als 250 Kernen, den Beschleuniger AI300 und den High-Bandwidth-Compute-Speicher vor; Meta hat sich bereits für die CPU entschieden, und die Aktie legte um 15 % zu.0.66Qualcomm stellt Rack-Scale-KI-Inferenzchips AI200 und AI250 vor
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United States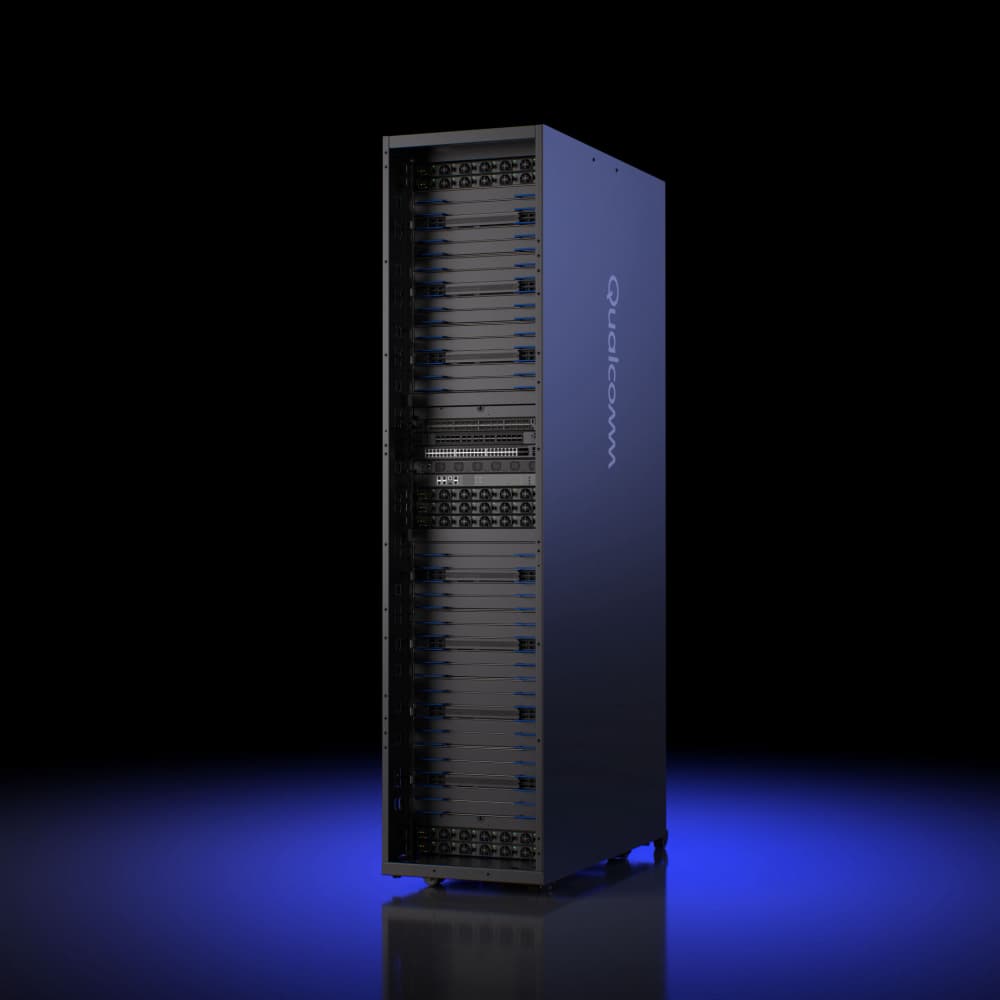 BESTÄTIGT84 % SICHERHEITvor 333 TagenCNBC[4] berichtet, „Qualcomm[1][2][3] gab am Montag bekannt“ (Mo., 27. Oktober 2025, veröffentlicht um 10:00 Uhr EDT), dass es AI200 und AI250 auf den Markt bringen werde; Qualcomms Mitteilung enthält dieselbe Ankündigung.Qualcomm stieg mit den Beschleunigerkarten AI200 und AI250 sowie flüssigkeitsgekühlten Racks mit 768 GB Speicher pro Karte in den Markt für Rechenzentrums-KI ein; sie sollen 2026 beziehungsweise 2027 erscheinen, und die Aktie legte an diesem Tag um 11 % zu.0.66
Qualcomm Q4 FY2026: Quartalszahlen und Telefonkonferenz
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United States GESCHÄTZT69 % SICHERHEITin 40 TagenGeschätzt anhand des Musters: Qualcomm[2] veröffentlichte die Q4-Zahlen am Mittwoch, 2. November 2022, Mittwoch, 1. November 2023, Mittwoch, 6. November 2024 und Mittwoch, 5. November 2025, jeweils 38 Tage nach Ende des Geschäftsjahres; das Geschäftsjahr 2026 endet am 27. September 2026, was Mittwoch, den 4. November ergibt.Qualcomm dürfte die Zahlen für das vierte Quartal und das gesamte Geschäftsjahr 2026 vorlegen, mit einer Umsatzprognose von 9,7 bis 10,5 Milliarden Dollar – der erste Bericht, seit die Preiserhöhungen in Kraft getreten sind.0.66
Qualcomm Q3 FY2025: 10,4 Milliarden Dollar Umsatz, Rekord im Autogeschäft
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United States BESTÄTIGT89 % SICHERHEITvor 1,2 JahrenDie Mitteilung trägt die Datumszeile „SAN DIEGO – 30. Juli 2025“, und Qualcomms Investor-Relations-Seite veröffentlichte sie um 16:00 Uhr ET; das 8-K wurde um 20:01 Uhr UTC angenommen.[1]Qualcomm hat im dritten Geschäftsquartal 10,37 Milliarden Dollar umgesetzt, 10 % mehr als im Vorjahr, und mit Chips für Autos einen Rekordumsatz von 984 Millionen Dollar erzielt; die Aktie gab nachbörslich dennoch nach.0.65
Qualcomm übernimmt RISC-V-CPU-Designer Ventana Micro Systems
BESTÄTIGT86 % SICHERHEITvor 289 TagenQualcomms Mitteilung vom 10. Dezember 2025 gab bekannt, man habe „heute die Übernahme von Ventana Micro Systems Inc. bekanntgegeben“; The Register[3] berichtete darüber am Mittwoch, den 10. Dezember 2025.Qualcomm kaufte Ventana Micro Systems, den in Cupertino ansässigen Designer von Hochleistungs-RISC-V-Server-CPU-Chiplets, um neben den eigenen Arm-basierten Oryon-Kernen auch RISC-V-CPUs zu entwickeln.0.65


