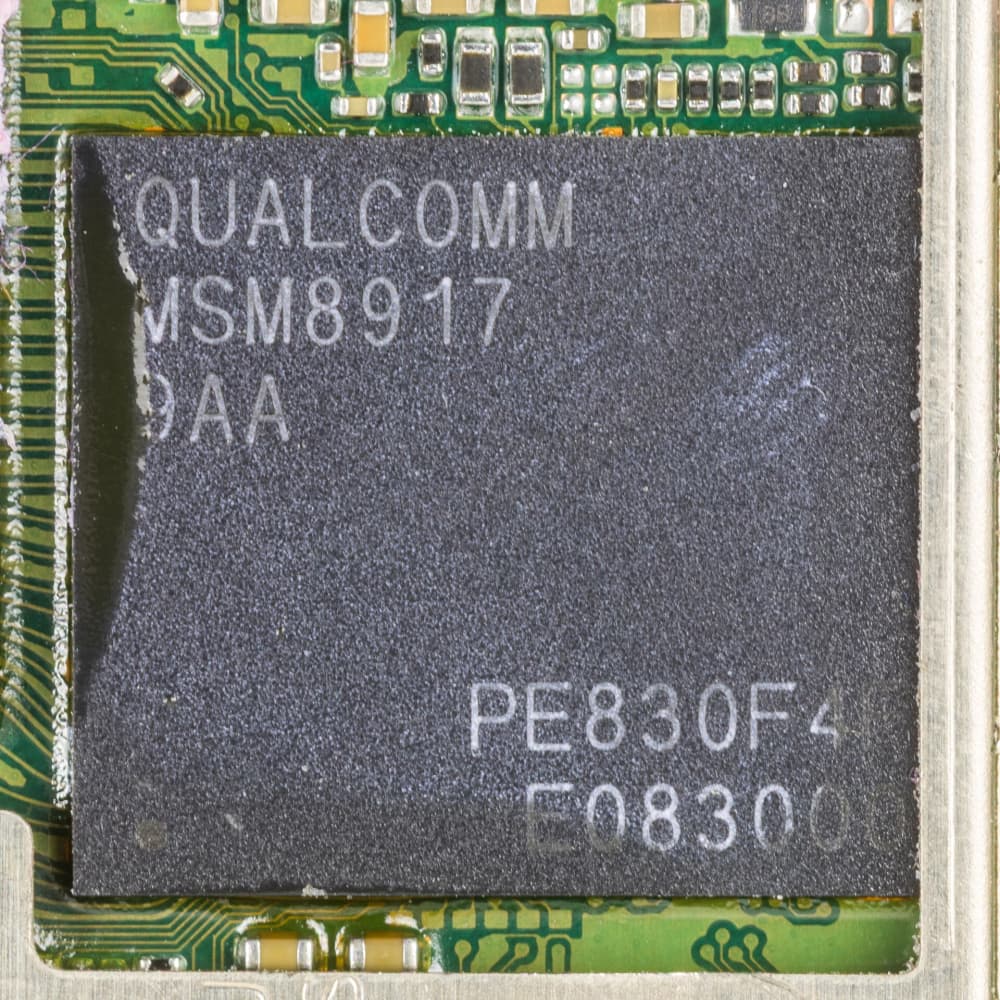
Entri pertama selalu merupakan sumber pin. Keyakinan keseluruhan adalah rata-rata tertimbang dari seberapa kuat setiap referensi mendukung waktu mulai dan berakhir yang digunakan di atas; bobot sebuah referensi berkurang setengahnya untuk setiap 180 hari lebih lama dari yang terbaru.
Laporan BleepingComputer[2][4] pada 2 Juni 2025 mengutip 'a Monday advisory' (imbauan hari Senin) tempat Qualcomm menyatakan 'There are indications from Google Threat Analysis Group that CVE-2025-21479, CVE-2025-21480, CVE-2025-27038 may be under limited, targeted exploitation'.
Follow-up: Google folded the fixes for CVE-2025-21479 and CVE-2025-27038 into Android's August 2025 security update.[1]
CISA's KEV entry: 'Qualcomm[1] Multiple Chipsets Incorrect Authorization Vulnerability', added 3 June 2025, due 24 June 2025 (CVE-2025-21480 and CVE-2025-27038 were added the same day).
Quotes Qualcomm's[1] Monday advisory on exploitation and on patches reaching OEMs in May; CVE-2025-21479 and -21480 reported in late January and CVE-2025-27038 in March via the Google Android Security team.
CVSS 8.6 for the two incorrect-authorization flaws in GPU microcode and 7.5 for the Chrome-rendering use-after-free; recalls earlier Qualcomm[1] flaws used by commercial spyware vendors.
Ada yang kurang atau salah? Sampaikan dengan kata-kata Anda sendiri: tautan yang mendukung pin ini, tanggal mulai atau berakhir yang berbeda beserta alasannya, atau fakta yang kurang atau keliru. AI memeriksanya terhadap sumber pin ini, mencari sumber yang lebih baik, dan menambahkan halaman mana pun yang mendukung Anda. Sumber pin itu sendiri tetap paling diperhitungkan. Gambar yang menampilkan hal lain, atau menampilkannya dengan buruk, juga diperiksa, lalu diturunkan atau diganti.
Judul asli: Qualcomm Patches Three Adreno GPU Zero-Days Exploited in Attacks