
Más como este
Oracle publica un parche de emergencia para el día cero CVE-2025-61882 de E-Business Suite
CONFIRMADO88% DE CONFIANZAhace 356 díasEl aviso de alerta de seguridad de Oracle[1][2] CVE-2025-61882 incluye «2025-October-04 Rev 1. Initial Release» en su historial de modificaciones.La alerta de seguridad extraordinaria de Oracle corrigió una vulnerabilidad de ejecución remota de código sin inicio de sesión, con puntuación de 9,8, en E-Business Suite que Cl0p había explotado para robar datos.0.76Oracle publica su Critical Patch Update de octubre de 2026
PROGRAMADO75% DE CONFIANZAdentro de 25 díasPágina de Critical Patch Updates de Oracle[1]: «Las Critical Patch Updates se publican el tercer martes de enero, abril, julio y octubre. Las próximas cuatro fechas son: 20 de octubre de 2026, 19 de enero de 2027, 20 de abril de 2027 y 20 de julio de 2027».El paquete trimestral de correcciones de seguridad de Oracle para sus productos locales llega el tercer martes de octubre.0.71Las demandas por la filtración de Oracle E-Business Suite se acumulan en Austin
United States Courthouse, 501, West 5th Street, Warehouse District, Austin, Travis County, Texas, 78701, United StatesOracle
 CONFIRMADO86% DE CONFIANZAhace 263 díasLa orden en el n.º 1:25-cv-01805-ADA-SH está «FIRMADA el 5 de enero de 2026» por Susan Hightower, jueza magistrada de Estados Unidos.[1]Una jueza magistrada federal unificó 33 demandas colectivas por el robo de datos de Oracle E-Business Suite a manos de Cl0p en In re Oracle Corporation Data Breach Litigation.0.66
Oracle publica un parche de emergencia para la vulnerabilidad de día cero de PeopleSoft explotada por ShinyHunters
CONFIRMADO88% DE CONFIANZAhace 107 díasEl aviso de alerta de seguridad de Oracle[1] CVE-2026-35273 recoge «2026-June-10 Rev 1. Initial Release» (publicación inicial) en su historial de modificaciones.La alerta de seguridad de Oracle sobre CVE-2026-35273, un fallo de ejecución remota de código sin inicio de sesión en PeopleSoft PeopleTools con una puntuación de 9,8, llegó mientras ShinyHunters robaba datos de más de 100 organizaciones, en su mayoría universidades.0.64La GSA firma un acuerdo OneGov que da a las agencias un 75 % de descuento en licencias de Oracle
General Services Administration, 1800, F Street Northwest, Golden Triangle, Ward 2, Washington, District of Columbia, 20037, United States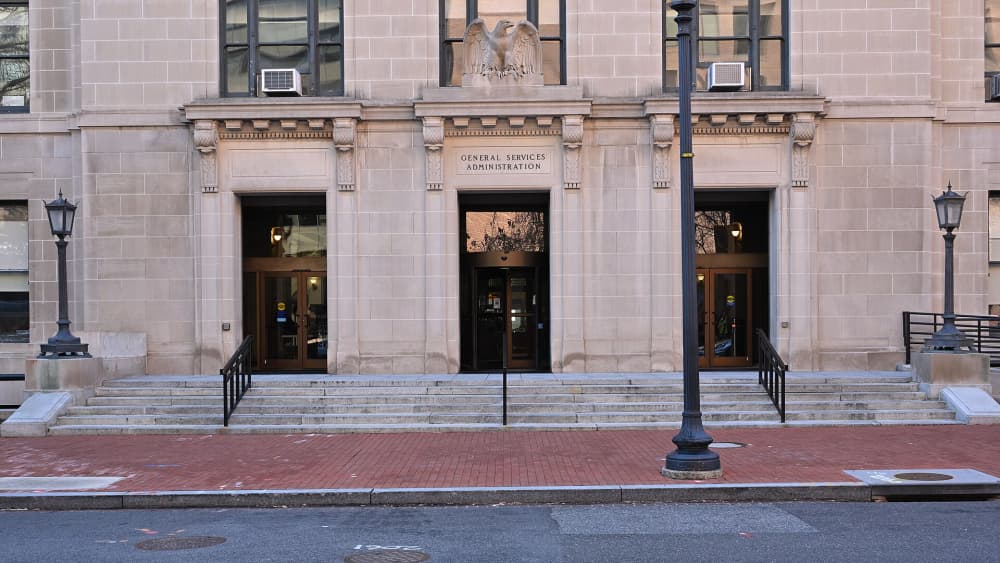 CONFIRMADO90% DE CONFIANZAhace 1,2 añosGSA[1], 7 de julio de 2025: «Hoy... la GSA anunció un importante acuerdo OneGov con Oracle», que ofrece los descuentos y el acceso a OCI «hasta noviembre de 2025».El acuerdo OneGov de la Administración de Servicios Generales dio a todas las agencias federales un descuento del 75 % en la tecnología con licencia de Oracle, OCI más barato y sin tarifas de salida de datos, con precios basados en el volumen de todo el Gobierno.0.63
Las demandas por la brecha de Oracle Health se acumulan en un tribunal federal de Kansas City
Charles Evans Whittaker U.S. Courthouse, 816, Locust Street, Central Downtown, Downtown Kansas City, Kansas City, Jackson County, Missouri, 64106, United States CONFIRMADO89% DE CONFIANZAhace 1,2 añosLa orden de acumulación de casos en el n.º 25-00259-CV-W-BP está firmada con «Fecha: 30 de junio de 2025» por Beth Phillips, jueza presidenta, «tras una conferencia telefónica con las partes celebrada el 30 de junio de 2025».[1]La jueza presidenta Beth Phillips unificó 17 demandas colectivas de pacientes contra Cerner, que opera como Oracle Health, en In re: Cerner/Oracle Data Breach Litigation.0.61
Cl0p empieza a enviar correos a directivos afirmando haber robado datos de Oracle E-Business Suite
CONFIRMADO87% DE CONFIANZAhace 361 díasGoogle[1] Threat Intelligence Group: «A partir del 29 de septiembre de 2025, Google Threat Intelligence Group (GTIG) y Mandiant empezaron a rastrear una nueva campaña de extorsión a gran escala de un actor de amenazas que afirma estar afiliado a la marca de extorsión CL0P».Un grupo que usa la marca de extorsión Cl0p empezó a enviar correos masivos a directivos afirmando que había robado datos de los sistemas Oracle E-Business Suite de sus empresas y exigiendo un pago.0.60El Patch Tuesday de septiembre de 2026 de Microsoft corrige un récord de 966 fallos
CONFIRMADO87% DE CONFIANZAhace 17 díasFecha firme, según bleepingcomputer.com[1] (8 de septiembre de 2026): «Hoy es el Patch Tuesday de septiembre de 2026 de Microsoft[6]»; la hora es la de Microsoft Learn, «el segundo martes de cada mes, normalmente a las 10:00, hora del Pacífico», las 17:00 UTC en horario de verano.La mayor actualización de seguridad de Microsoft hasta la fecha corrige 966 vulnerabilidades, entre ellas dos días cero de escalada de privilegios en Windows ya explotados en ataques y 105 calificadas como críticas.0.60Oracle inicia una nueva ronda de despidos con correos a las 6 de la mañana
CONFIRMADO84% DE CONFIANZAhace 11 díasBusiness Insider[1], en un artículo publicado el 2026-09-14, dice que «Oracle ha iniciado una nueva ronda de despidos, según tres personas afectadas y un correo electrónico compartido con Business Insider. Se esperaba que los despidos comenzaran el lunes»; The Register[3] (14 de septiembre de 2026) dice que las informaciones «empezaron a aparecer en las redes sociales a primera hora del lunes».Oracle inició otra ronda de despidos, en la que comunicó a su personal por correo electrónico a primera hora de la mañana que era su último día de trabajo, días después de añadir unos 700 millones de dólares a su plan de reestructuración para la era de la IA.$700M0.59Asuntos de Veteranos reanuda el despliegue del Federal EHR de Oracle en cuatro hospitales de Míchigan
CONFIRMADO86% DE CONFIANZAhace 167 díasComunicado del VA: «El Federal EHR entró en funcionamiento el 11 de abril en el VA Ann Arbor Healthcare System, el VA Battle Creek Medical Center, el VA Detroit Healthcare System y el VA Saginaw Healthcare System».[1]Tras una pausa de tres años, el Departamento de Asuntos de Veteranos (VA) pasó sus centros médicos de Ann Arbor, Battle Creek, Detroit y Saginaw al Federal EHR desarrollado por Oracle Health en un solo día, el primero de 13 despliegues previstos para 2026.0.59CISPE demanda a la Comisión Europea para anular la autorización de la fusión Broadcom-VMware
Court of Justice of the European Union (General Court), Boulevard Konrad Adenauer, Kirchberg, 2514 LuxembourgBroadcom
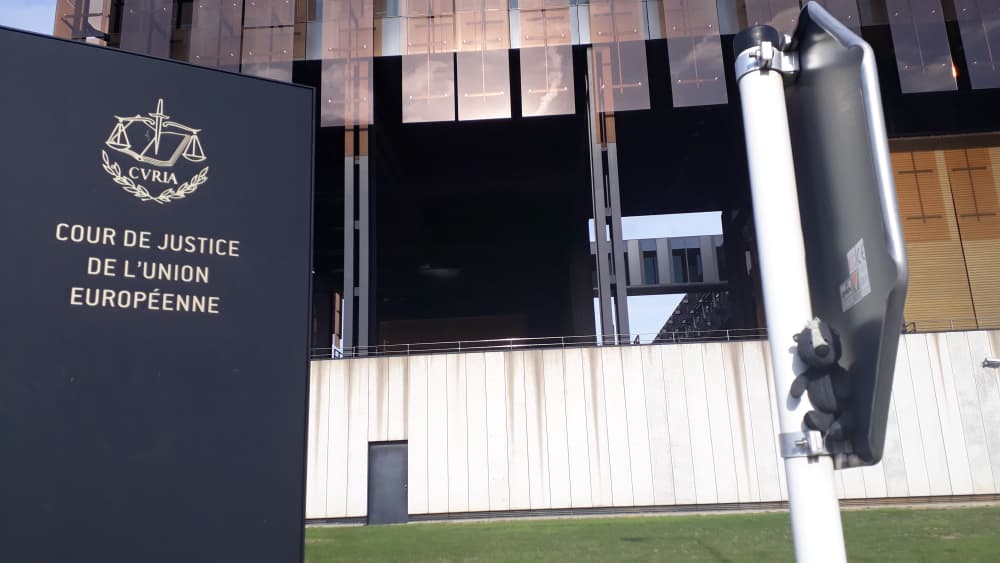 CONFIRMADO85% DE CONFIANZAhace 1,2 añosEl anuncio del Diario Oficial lleva el encabezado «Recurso interpuesto el 23 de julio de 2025 - CISPE[3][4][5]/Comisión (asunto T-503/25)»; el comunicado de CISPE del 24 de julio de 2025 dice que lo presentó «hoy», pero prevalece el registro del Tribunal del día de presentación; no se publica la hora.El grupo de presión de proveedores de nube CISPE pidió al Tribunal General de la UE (asunto T-503/25) que anule la autorización de la Comisión del 12 de julio de 2023 a la adquisición de VMware por Broadcom (asunto M.10806). Sostiene que la Comisión no evaluó los efectos de la operación sobre el software de virtualización de servidores, la venta por paquetes y la innovación.0.59
Oracle inicia una ronda mundial de despidos con correos de cese a las 6 de la mañana
CONFIRMADO88% DE CONFIANZAhace 178 díasGeekWire[1] (31 de marzo de 2026): Oracle despide a empleados en Washington «según un documento presentado el martes ante el Departamento de Seguridad del Empleo del estado»; The Mirror, vía AOL[5] (31 de marzo), dice que el personal «recibió correos de cese hacia las 6 de la mañana del martes».Empleados de Oracle en varios países recibieron a primera hora de la mañana un correo electrónico que les comunicaba que era su último día de trabajo, mientras se presentaban avisos WARN para Seattle y cuatro sedes de California.0.59


