
- Début
- 2 juin 2025CONFIANCE 90 %selon la source
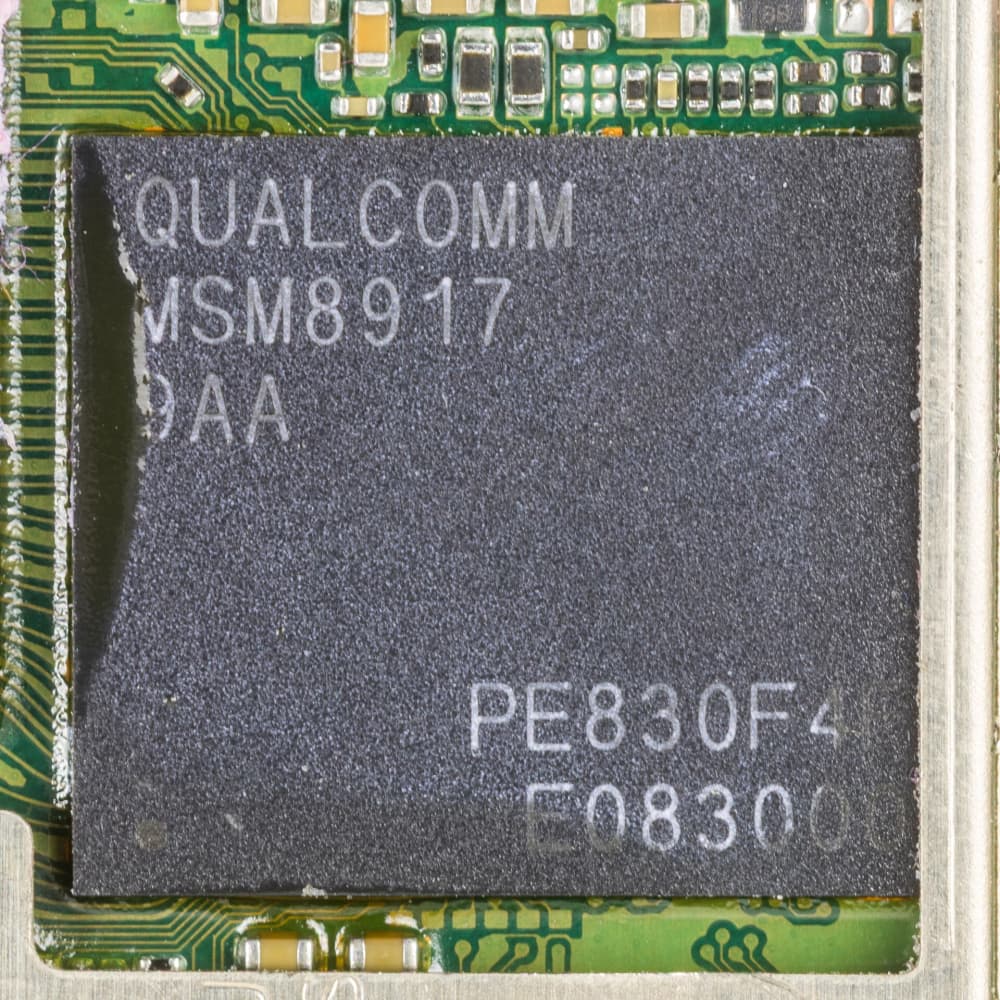
Qualcomm corrige trois failles zero-day du GPU Adreno exploitées dans des attaques
Traduit automatiquement de l’original
Titre original: Qualcomm Patches Three Adreno GPU Zero-Days Exploited in Attacks
- Le bulletin de sécurité de Qualcomm de juin 2025, publié le lundi 2 juin, a corrigé trois failles du pilote GPU Adreno et averti : « Des indications du Threat Analysis Group de Google suggèrent que CVE-2025-21479, CVE-2025-21480, CVE-2025-27038 pourraient faire l'objet d'une exploitation limitée et ciblée »[1][4].
- CVE-2025-21479 et CVE-2025-21480 (CVSS 8,6) sont des failles d'autorisation incorrecte permettant à une séquence de commandes spécifique d'exécuter des commandes non autorisées dans le micronœud du GPU et de corrompre la mémoire ; CVE-2025-27038 (CVSS 7,5) est une faille use-after-free lors du rendu graphique avec les pilotes Adreno dans Chrome[4][5].
- Les deux premières ont été signalées par l'équipe Android Security de Google fin janvier et la troisième en mars ; Qualcomm a remis les correctifs aux fabricants de téléphones en mai, avec « une forte recommandation de déployer la mise à jour »[4].
- La CISA a ajouté les trois failles à son catalogue Known Exploited Vulnerabilities le 3 juin 2025, avec une échéance au 24 juin pour les agences fédérales[3].
- Google a déployé les correctifs sur les appareils Android dans sa mise à jour de sécurité d'août 2025[2].
Références 5CONFIANCE 88 %Confiance globale: 88%Dans quelle mesure la source et les références du pin étayent ses dates.Moyenne pondérée de la fermeté avec laquelle 5 références, source comprise, étayent les heures de début et de fin de l’épingle ; une référence compte moitié moins pour chaque tranche de 180 jours d’ancienneté par rapport à la plus récenteAfficher toutes les épingles à 75 % de confiance ou plus
La première entrée est toujours la source de l’épingle. La confiance globale est une moyenne pondérée de la fermeté avec laquelle chaque référence étaye les heures de début et de fin retenues ci-dessus ; une référence compte moitié moins pour chaque tranche de 180 jours d’ancienneté par rapport à la plus récente.
- [1]90%docs.qualcomm.com/product/publicresources/securitybulletin/june-2025-bulletin.htmldocs.qualcomm.com· Publié le 25 sept. 2026· Début 2 juin 2025 ✓· 60 % du score
Le rapport de BleepingComputer[2][4] du 2 juin 2025 cite « un avis publié lundi » dans lequel Qualcomm a déclaré : « Des indications du Threat Analysis Group de Google suggèrent que CVE-2025-21479, CVE-2025-21480, CVE-2025-27038 pourraient faire l'objet d'une exploitation limitée et ciblée ».
- [2]80%Android gets patches for Qualcomm flaws exploited in attacksbleepingcomputer.com· Publié le 5 août 2025· 12 % du score
Follow-up: Google folded the fixes for CVE-2025-21479 and CVE-2025-27038 into Android's August 2025 security update.[1]
- [3]88%CISA Known Exploited Vulnerabilities Catalog: CVE-2025-21479cisa.gov· Publié le 3 juin 2025· 9 % du score
CISA's KEV entry: 'Qualcomm[1] Multiple Chipsets Incorrect Authorization Vulnerability', added 3 June 2025, due 24 June 2025 (CVE-2025-21480 and CVE-2025-27038 were added the same day).
- [4]88%Qualcomm fixes three Adreno GPU zero-days exploited in attacksbleepingcomputer.com· Publié le 2 juin 2025· 9 % du score
Quotes Qualcomm's[1] Monday advisory on exploitation and on patches reaching OEMs in May; CVE-2025-21479 and -21480 reported in late January and CVE-2025-27038 in March via the Google Android Security team.
- [5]84%Qualcomm Fixes 3 Zero-Days Used in Targeted Android Attacks via Adreno GPUthehackernews.com· Publié le 2 juin 2025· 9 % du score
CVSS 8.6 for the two incorrect-authorization flaws in GPU microcode and 7.5 for the Chrome-rendering use-after-free; recalls earlier Qualcomm[1] flaws used by commercial spyware vendors.
Suggérer une correction
Il manque quelque chose ou une erreur s'est glissée ? Dites-le avec vos mots : un lien qui étaye cette épingle, une autre date de début ou de fin et pourquoi, ou une information absente ou erronée. L'IA la vérifie au regard des sources de l'épingle, en cherche de meilleures et ajoute toute page qui vous donne raison. Les sources de l'épingle restent celles qui comptent le plus. L'IA regarde aussi les images : une image qui montre autre chose, ou qui le montre mal, passe en dernier ou est remplacée.


