A primeira entrada é sempre a fonte do pin. A confiança geral é uma média ponderada de quanto cada referência sustenta os horários de início e fim usados acima; uma referência conta metade a cada 180 dias a mais em relação à mais recente.
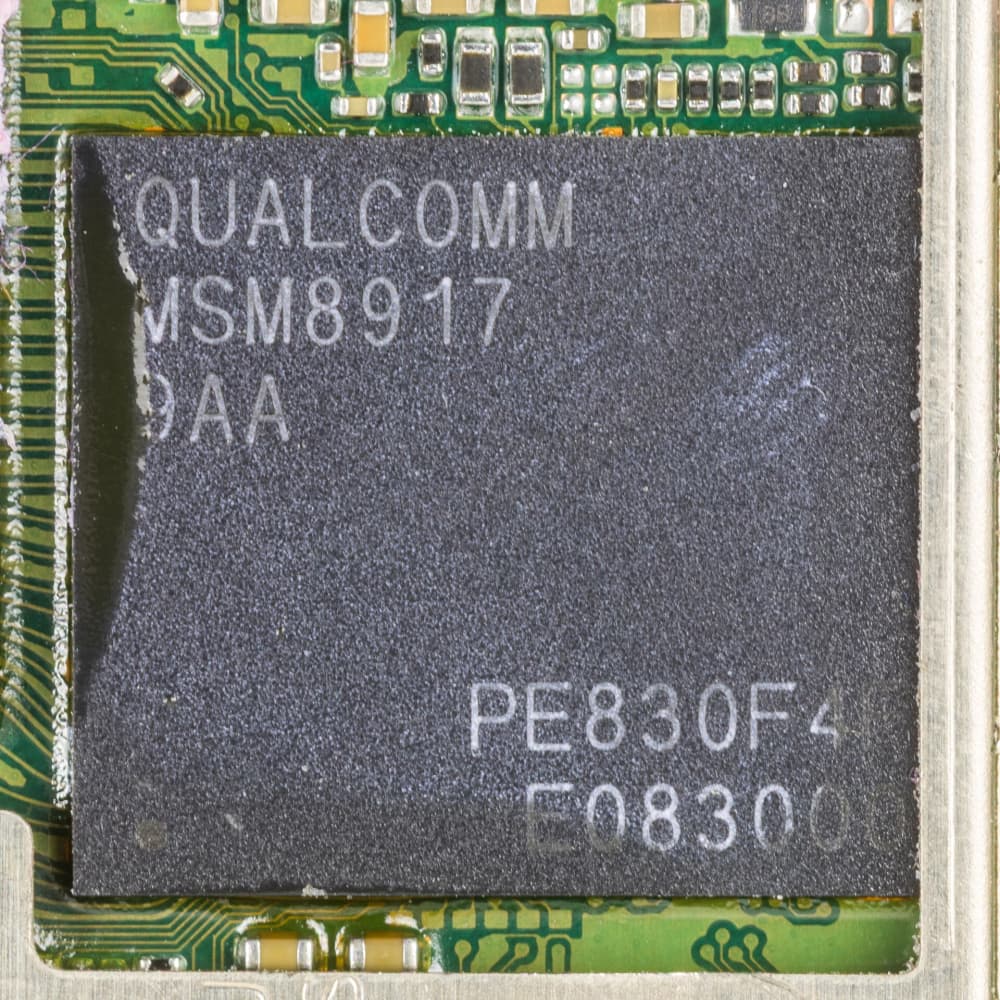
A reportagem do BleepingComputer[2][4] de 2 de junho de 2025 cita "um comunicado de segunda-feira" em que a Qualcomm disse "há indícios do Google Threat Analysis Group de que CVE-2025-21479, CVE-2025-21480, CVE-2025-27038 podem estar sob exploração limitada e direcionada".
Follow-up: Google folded the fixes for CVE-2025-21479 and CVE-2025-27038 into Android's August 2025 security update.[1]
CISA's KEV entry: 'Qualcomm[1] Multiple Chipsets Incorrect Authorization Vulnerability', added 3 June 2025, due 24 June 2025 (CVE-2025-21480 and CVE-2025-27038 were added the same day).
Quotes Qualcomm's[1] Monday advisory on exploitation and on patches reaching OEMs in May; CVE-2025-21479 and -21480 reported in late January and CVE-2025-27038 in March via the Google Android Security team.
CVSS 8.6 for the two incorrect-authorization flaws in GPU microcode and 7.5 for the Chrome-rendering use-after-free; recalls earlier Qualcomm[1] flaws used by commercial spyware vendors.
Falta algo ou há um erro? Diga com suas palavras: um link que sustente este pin, uma data de início ou fim diferente e por quê, ou um fato que falta ou está errado. A IA confere isso com as fontes do pin, procura outras melhores e adiciona qualquer página que dê razão a você. As fontes do próprio pin continuam contando mais. Uma imagem que mostra outra coisa, ou mostra mal, também é analisada e rebaixada ou substituída.
Título original: Qualcomm Patches Three Adreno GPU Zero-Days Exploited in Attacks