
相似图钉
- 0.76
- 0.71
甲骨文 E-Business Suite 数据泄露诉讼在奥斯汀合并审理
United States Courthouse, 501, West 5th Street, Warehouse District, Austin, Travis County, Texas, 78701, United StatesOracle
 0.66
- 0.64
GSA 签署 OneGov 协议,联邦机构购买甲骨文许可享七五折优惠
General Services Administration, 1800, F Street Northwest, Golden Triangle, Ward 2, Washington, District of Columbia, 20037, United States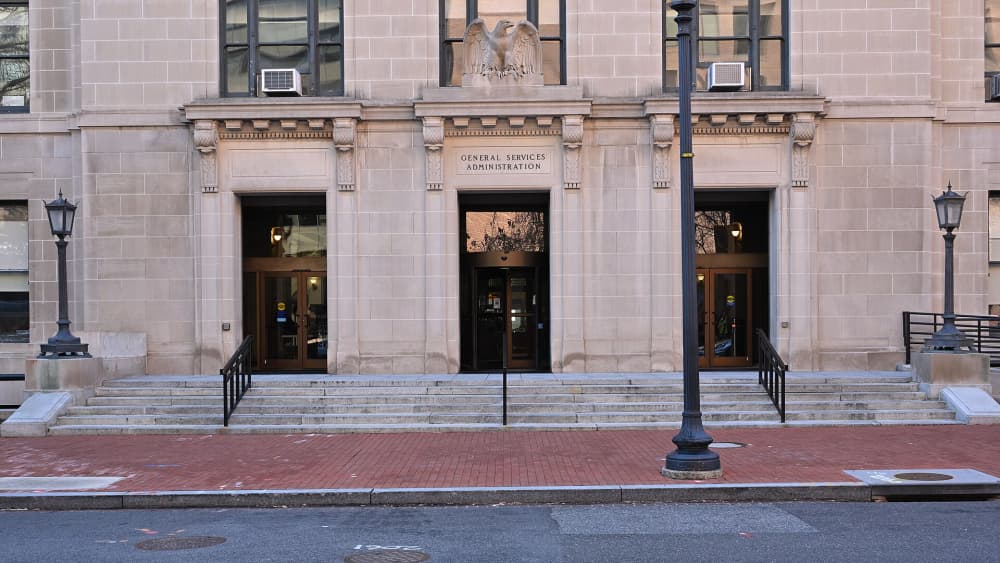 0.63
Qualcomm Patches Three Adreno GPU Zero-Days Exploited in Attacks
Qualcomm N, 5775, Morehouse Drive, Barnes Canyon, Sorrento Mesa, San Diego, San Diego County, California, 92121, United StatesQualcomm
 已确认可信度 88%1.3年前BleepingComputer's[2][4] 2 June 2025 report quotes 'a Monday advisory' in which Qualcomm[1] said 'There are indications from Google Threat Analysis Group that CVE-2025-21479, CVE-2025-21480, CVE-2025-27038 may be under limited, targeted exploitation'.Qualcomm's June 2025 security bulletin fixed three flaws in its Adreno GPU driver that Google's Threat Analysis Group said may be under limited, targeted exploitation; CISA ordered US agencies to patch by 24 June.0.62
甲骨文医疗数据泄露诉讼在堪萨斯城联邦法院合并审理
Charles Evans Whittaker U.S. Courthouse, 816, Locust Street, Central Downtown, Downtown Kansas City, Kansas City, Jackson County, Missouri, 64106, United States 0.61
- 0.60
- 0.60
- $700M0.59
- 0.59
CISPE 起诉欧盟委员会,要求撤销对博通收购 VMware 的批准
Court of Justice of the European Union (General Court), Boulevard Konrad Adenauer, Kirchberg, 2514 LuxembourgBroadcom
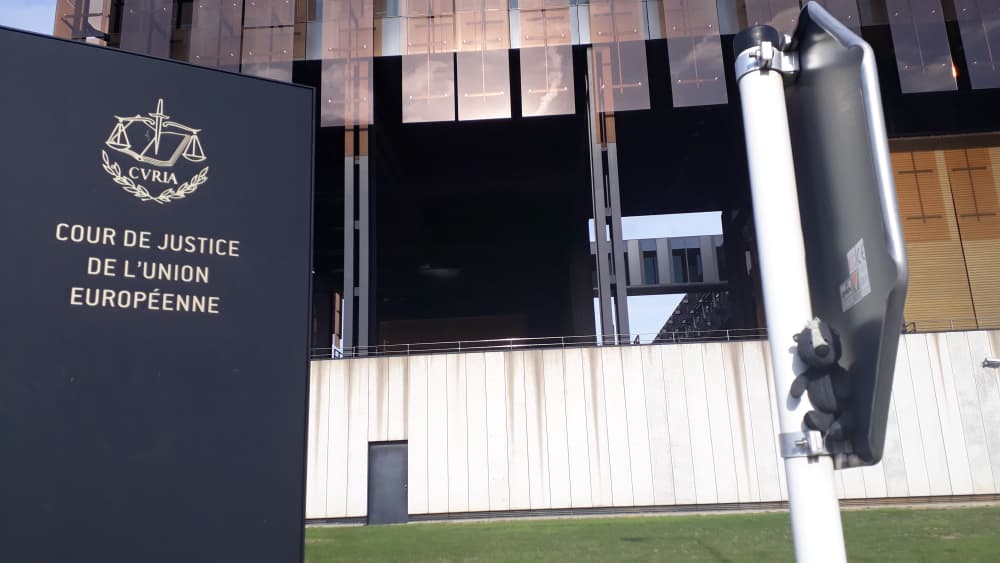 0.59


